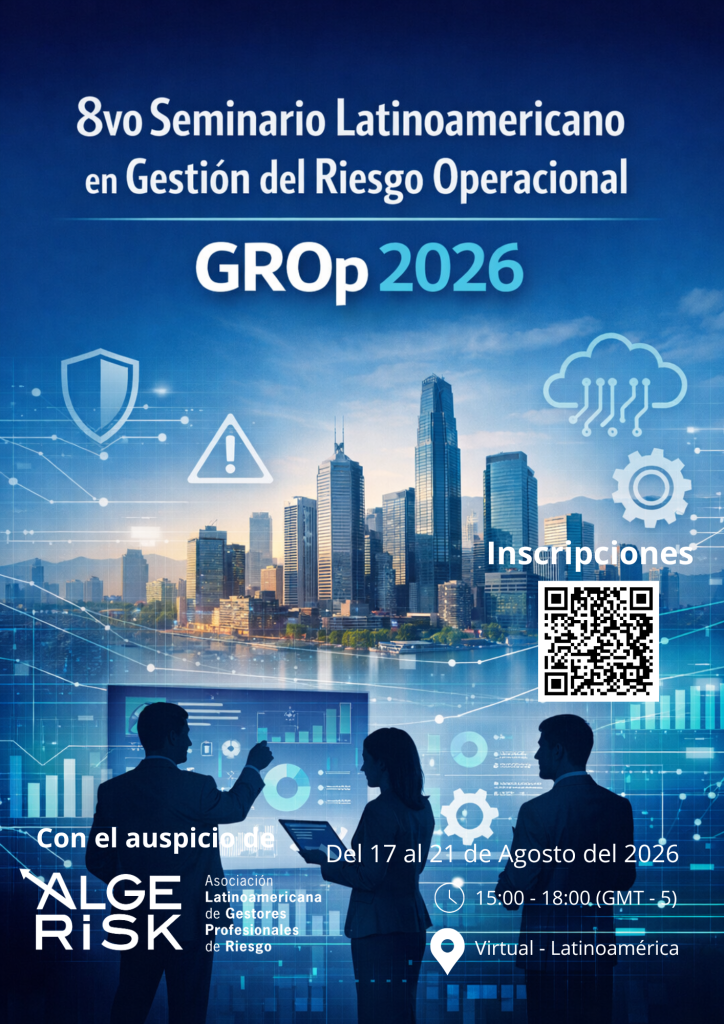
8vo SEMINARIO LATINOAMERICANO EN GESTIÓN DEL RIESGO OPERACIONAL GROP 2026

El GROp 2026 reunirá a expertos, líderes y profesionales del sector financiero de América Latina para abordar los desafíos más relevantes en la gestión de riesgos no financieros: riesgo operacional, ciberseguridad, continuidad del negocio, riesgo tecnológico, cumplimiento, tercerización, inteligencia artificial y más.

💡 Con un enfoque técnico y estratégico, exploraremos tendencias, buenas prácticas, marcos internacionales (COBIT, ISO, COSO), casos reales y herramientas digitales que están transformando la forma de gestionar el riesgo en organizaciones altamente digitalizadas.

🔍 Algunos temas destacados:

  • Ciberresiliencia financiera

  • Riesgo tecnológico en ecosistemas digitales

  • KRIs y alertas predictivas con IA

  • Riesgos de proveedores críticos (ISO/IEC 27036)

  • Prevención de fraude y abuso interno con analítica avanzada

  • Gestión de riesgos en IA, criptoactivos y Fintechs.

Horario

De 2pm a 5pm / México, Guatemala, Costa Rica

De 3pm a 6pm / Panamá, Colombia, Ecuador, Perú

De 4pm a 7pm / República Dominicana, Venezuela, Bolivia

De 5pm a 8pm / Paraguay, Argentina, Uruguay, Brasil

🎯 Objetivo General

Fortalecer las capacidades operativas, técnicas y estratégicas de los profesionales del sector financiero latinoamericano en la gestión de riesgos no financieros, promoviendo el intercambio de conocimientos, experiencias y buenas prácticas en riesgo operacional, tecnológico, ciberseguridad, continuidad del negocio, cumplimiento y gestión de terceros, en un entorno de transformación digital, presión regulatoria y amenazas emergentes.


📌 Objetivos Específicos

  1. Actualizar conocimientos sobre marcos internacionales aplicables a la gestión de riesgos no financieros: COSO ERM, COBIT 2019, ISO 27031, ISO 22301, ISO 27036, entre otros.

  2. Identificar riesgos emergentes en ecosistemas digitales, incluyendo IA, machine learning, criptoactivos, Fintechs, plataformas abiertas y ciberamenazas avanzadas (como ransomware v3).

  3. Explorar herramientas tecnológicas como dashboards inteligentes, analítica avanzada y automatización para fortalecer la prevención, monitoreo y respuesta ante eventos críticos.

  4. Compartir experiencias prácticas y casos reales de implementación de modelos de gestión de riesgo operacional, continuidad del negocio y ciberresiliencia en instituciones financieras de la región.

  5. Promover una visión integrada de la gestión de riesgos no financieros, alineando los procesos de riesgo, cumplimiento, seguridad y auditoría bajo modelos GRC modernos.

  6. Impulsar el desarrollo de cultura organizacional orientada a la ética, la gestión del cambio, la resiliencia y la responsabilidad frente a la exposición institucional.

  7. Fortalecer redes profesionales entre expertos del sector financiero, generando un espacio de colaboración, debate técnico y actualización frente a los desafíos comunes de la región.

Riesgo Operacional

  • Analistas, coordinadores, jefes y gerentes de riesgo operacional.

  • Responsables de eventos de pérdida, mapas de procesos, KRIs, RCSA, continuidad y control interno.

  • Profesionales enfocados en cumplimiento con estándares como COSO ERM y exigencias regulatorias locales.

Riesgo Tecnológico

  • Responsables de identificar y mitigar riesgos asociados a infraestructura, nube, automatización, APIs, y arquitectura digital.

  • Jefaturas de tecnología, CTOs, responsables de gestión TI y cumplimiento normativo (como SARO o SARTE en algunos países).

Ciberseguridad y Seguridad de la Información

  • CISO, analistas de seguridad, especialistas en protección de datos, respuesta a incidentes y cumplimiento de normas como ISO/IEC 27001, 27032, 27701, etc.

  • Responsables de definir controles, monitorear amenazas y asegurar la confidencialidad, integridad y disponibilidad de la información.

Continuidad del Negocio y Resiliencia Operacional

  • Oficiales de continuidad del negocio, BCM managers, responsables de análisis de impacto (BIA), planes de recuperación (DRP) y pruebas de resiliencia.

  • Personal encargado de aplicar estándares como ISO 22301 y preparar la organización ante eventos disruptivos.

Cumplimiento y Legal

  • Oficiales de cumplimiento, auditores internos, asesores legales y equipos de GRC.

  • Enfocados en riesgos regulatorios, protección de datos, fraude, ética organizacional y relaciones con terceros.

Riesgo en Innovación y Nuevas Tecnologías

  • Profesionales vinculados a innovación, transformación digital y alianzas Fintech.

  • Responsables de evaluar riesgos emergentes asociados a inteligencia artificial, machine learning, criptoactivos, DeFi, y open finance.


🏦 Organizaciones objetivo:

  • Bancos comerciales y de desarrollo

  • Entidades aseguradoras

  • Administradoras de fondos de pensiones (AFP)

  • Cooperativas de ahorro y crédito

  • Fintechs y plataformas digitales

  • Entidades reguladoras y supervisoras

  • Proveedores tecnológicos del sistema financiero

1. Gobierno del Riesgo Operacional en entornos digitales y regulados

Aplicación de COBIT 2019 y COSO ERM para fortalecer el gobierno de riesgos no financieros en entornos de transformación digital, presión regulatoria y nuevas amenazas.


2. Ciberresiliencia Financiera: anticipación, respuesta y recuperación frente a ataques

Construcción de una postura resiliente frente a ciberamenazas complejas mediante la integración efectiva de ISO 27032, ISO 27001 e ISO 22301, con enfoque operativo y estratégico.


3. Apetito de Riesgo: diseño, despliegue operativo y monitoreo inteligente en tiempo real

Desde la definición estratégica hasta el seguimiento dinámico del apetito de riesgo. Dashboards con IA para visualizar límites, alertas y exposición en áreas clave como tecnología, continuidad y cumplimiento.


4. Continuidad del Negocio basada en la Generación de Valor: de la recuperación técnica a la resiliencia organizacional

Enfoque integral con ISO 22301:2020, priorizando continuidad del servicio, impacto reputacional, cliente y cumplimiento. Diseño de estrategias centradas en valor.


5. Gestión del Riesgo Tecnológico en Finanzas Digitales: control de entornos cloud, automatización y plataformas abiertas

Evaluación y mitigación de riesgos en infraestructura moderna: nube, DevSecOps, APIs y automatización. Aplicación de COBIT 2019 e ITIL v4 para garantizar continuidad, valor y control.


6. Gestión del Riesgo de Seguridad de la Información con Enfoque ITIL v4: servicios, valor y resiliencia operativa

Aplicación del enfoque de ITIL v4 para proteger servicios críticos y asegurar la entrega continua de valor. Gestión de amenazas en entornos altamente digitalizados y regulados.


7. Monitoreo Inteligente de Riesgos con Dashboards Digitales: indicadores clave (KRIs) y alertas predictivas con IA

Diseño de tableros automatizados con IA/ML para anticipar eventos críticos, supervisar procesos clave y tomar decisiones basadas en datos en tiempo real.


8. Riesgo de Proveedores Tecnológicos y Servicios Críticos: gestión basada en ISO/IEC 27036 e ITIL v4

Gestión del riesgo de terceros estratégicos (SaaS, Cloud, Fintech) con enfoque en continuidad, cumplimiento y valor. Aplicación de ISO/IEC 27036 y prácticas de gestión de servicios de ITIL v4.


9. Cultura de Riesgo, Comportamiento Organizacional y Conductas No Éticas

Evaluación y fortalecimiento de la cultura organizacional como mecanismo de prevención de fallas humanas, negligencia, sabotaje y conductas indebidas. Enfoque COBIT + COSO.


10. Prevención del Fraude Operacional y Riesgos Internos: inteligencia continua para anticipar, detectar y contener eventos críticos

Uso de analítica avanzada, monitoreo conductual e IA para detectar fraudes internos, accesos indebidos y manipulación de procesos. Enfoque automatizado y alineado a marcos regulatorios.


11. Gestión del Riesgo en el Ecosistema Fintech: colaboración, competencia y control

Identificación de riesgos operacionales, tecnológicos y regulatorios en alianzas con Fintechs, Open Finance y Banking-as-a-Service. Estrategias de integración segura y efectiva.


12. Criptoactivos y Finanzas Descentralizadas (DeFi): evaluación de riesgos y exposición institucional

Análisis de riesgos asociados a criptoactivos, blockchain y DeFi: volatilidad, custodia, fraude, contratos inteligentes y lagunas regulatorias en ecosistemas descentralizados.


13. Gobierno del Dato y Riesgos de Privacidad, Ética y Exposición Masiva

Gestión del ciclo de vida del dato con foco en privacidad, uso ético y prevención de brechas. Cumplimiento con GDPR, LGPD, ISO 27701 y exigencias regulatorias locales.


14. Ransomware v3: prevención, respuesta y resiliencia ante nuevas variantes avanzadas

Nuevas amenazas con doble extorsión, targeting a proveedores y malware con IA. Estrategias de contención, recuperación y resiliencia frente a ransomware en evolución.


15. Gestión del Riesgo en Soluciones de Inteligencia Artificial y Machine Learning

Identificación y tratamiento de riesgos en sistemas de IA/ML: sesgos, decisiones opacas, errores automatizados y riesgos éticos, regulatorios y de seguridad en modelos predictivos financieros.

Expositores

Jonathan Camilo Herrera Gallego

Director de Riesgo Operacional y Ciberseguridad

Coltefinanciera – COLOMBIA

Especialista en Administración de Riesgos Informáticos y profesional Administrador de Sistemas Informáticos, con amplia experiencia en auditoría de tecnología, gestión de riesgos operativos, gestión de riesgos tecnológicos y gestión de riesgos en proyectos.

Jonathan Camilo Herrera Gallego | LinkedIn

Information Security Leader

ECUADOR

Apasionado de la ciberseguridad, Ingeniero en Electrónica y Telecomunicaciones, Máster en Sistemas Informáticos y Ciberseguridad, con más de 10 años de experiencia en Seguridad de la Información y Ciberseguridad,  ha trabajado en sectores clave como el financiero, telecomunicaciones, multinacionales y academia, tanto a nivel nacional como internacional. Es miembro activo de iniciativas regionales e internacionales como RedCLARA, LACNIC, LAC4, ITU, FIRST y GEANT, contribuyendo en formación y cooperación en gestión de incidentes y cumplimiento  normativo.

Jorge Merchán Lima | LinkedIn

Gerente de Riesgo Operacional y Continuidad de negocio

COLOMBIA

Responsable en dirigir la estrategia del riesgo operacional el banco así como los  procesos de continuidad de negocios en un ambiente ágil, cubriendo riesgos de terceros, riesgos tecnológicos emergentes y riesgos asociados a soluciones IA.

Oswaldo Hernández Vargas | LinkedIn

Rol de Gerencia Responsable de la Gestión de Riesgo Operativo en Interdin S.A. y Oficial de Continuidad de Negocio

Diners Club ECUADOR

íder en gestión de riesgos, control interno y continuidad de negocio | Asesor en la toma de decisiones basada en riesgos

Con más de una década de experiencia, he desarrollado mi carrera en el diseño e implementación de estrategias de control financiero, gestión integral de riesgos y auditoría interna. Mi enfoque combina visión analítica, pensamiento estratégico y una orientación a la mejora continua, permitiéndome aportar valor en entornos altamente dinámicos.

Fausto Mancheno | LinkedIn

Digital Risk SR Consultant – Global Delivery Services

MEXICO

Consultor de TI con amplia experiencia en la realización de auditorías basadas en los estándares y metodologías más reconocidos de la industria, como ITIL4, ISO 27001 y 22301, COBIT 2019 y NIST CSF. He colaborado con empresas líderes de diversos sectores como retail, alimentos y snacks, servicios financieros, servicios educativos, aseguradoras y dependencias de gobierno, tanto nacionales como internacionales.

Marco Antonio Ponce | LinkedIn

Consultor e Instructor ITIL v5 en ATS Buenas Prácticas

COLOMBIA

Amplia experiencia en consultoria en gestión de servicios de IT con base en ITIL

Luis Caldera | LinkedIn


Consultora en GRC • Transformación de Auditoría Interna Ágil • Fortalecimiento de Cultura Ética y Cumplimiento

PANAMA

Consultora en Gobierno Corporativo, Gestión de Riesgos, Cumplimiento (GRC) y Auditoría Interna Ágil, con más de 15 años de experiencia acompañando a organizaciones públicas y privadas en la transformación de sus procesos de control, ética y transparencia.

He colaborado con instituciones del sector financiero, entidades públicas y empresas reguladas en la implementación de:
-Auditorías internas basadas en riesgos (con enfoque ágil)
-Programas de cumplimiento y ética organizacional
-Diagnósticos y fortalecimiento de sistemas de control interno
-Formación de comités de auditoría y líneas de defensa efectivas

Lider de seguridad de la información

Exsis Digital Angels COLOMBIA

CISO | Seguridad de la Información | SGSI | Ciberseguridad | NIST | Continuidad de Negocio | BCP – DRP | Protección de Datos Personales.

Hernan Fagua | LinkedIn

CEO STAMM – Gestión Integral de Riesgos

PERU

Acompaño a organizaciones y personas en la toma de decisiones en entornos de incertidumbre, integrando gestión de riesgos, criterio técnico y experiencia.

Cuento con más de 20 años liderando procesos de transformación en gestión de procesos y riesgos operacionales en banca, con foco en proteger el negocio, anticipar pérdidas, mitigar riesgos de manera oportuna y resguardar la reputación corporativa.

Julissa Vega Espinoza | LinkedIn

Gerente Senior de Riesgos

MEXICO

 Actualmente, en MARC Consultores, contribuyo a que las empresas crezcan con orden, control y cumplimiento, integrando estrategias tecnológicas y normativas que garantizan un entorno financiero más seguro.

Mi trayectoria incluye Board Member en AWIC México, la docencia en FintechU y la Universidad Iberoamericana, donde imparto cursos sobre comercio electrónico, ciberseguridad, prevención de lavado de dinero y medios de pago. Estoy comprometida con fomentar el pensamiento crítico y exponencial en un sector en constante transformación, siempre centrada en la innovación y el desarrollo estratégico del ecosistema financiero.

Tania Vazquez | LinkedIn

Gerente de Estrategia de Open Ecosystems | Gerente de Tecnología | Transformación Digital | Arquitectura Empresarial | Diseño de Soluciones PERU

Arquitecto de Soluciones y Estratega de TI con más de 20 años de experiencia liderando procesos de transformación digital e innovación tecnológica.

Cuento con una sólida formación en Tecnologías de la Información, Ciencias Físicas y Estadísticas, complementada con una amplia trayectoria práctica en el diseño de arquitecturas empresariales (TOGAF, C4 Model), la modernización de sistemas complejos y la gestión de proyectos ágiles.

Ricardo Salas Galliquio | LinkedIn

Senior Strategic Advisor en Governance, Risk & Compliance (GRC) y Digital Compliance | Certificado internacionalmente en AML y Delitos | Catedrático Internacional

MEXICO

Más de diez años de experiencia en cumplimiento y gestión de riesgos, me he especializado en la coordinación de marcos de control y mitigación de riesgos, asegurando el cumplimiento regulatorio bajo estándares globales. Además, he contribuido activamente a la resolución de hallazgos regulatorios críticos y liderado iniciativas de innovación relacionadas con la inteligencia artificial en procesos de cumplimiento.

Fidel E Gómez | LinkedIn

Especialista en Privacidad y Protección de Datos | Vocera en educación digital |Gobernanza y ética tecnológica

PANAMA

Impulsora de desarrollo institucional con más de 9 años de experiencia en gestión estratégica y protección de datos personales. Integro visión estratégica, ejecución precisa y liderazgo humano para transformar entornos organizacionales en motores de innovación, excelencia y crecimiento sostenible.

Carolina A. Herrera C. | LinkedIn

CISO / Gerente de Seguridad de la Información

PARAGUAY

| BISO | MSc. in Cybersecurity | Owasp Paraguay Chapter Leader | ECESv3

Ricardo Rodríguez | LinkedIn

Consutor en Gestión de Riesgos No Financieros en Prime Consulting International LLC

PERU

Diseño e implemento proyectos de gestión de riesgos no financieros aplicando estándares como ISO 31000, ISO 22301, ISO 27001 y COSO-ERM. Trabajo con entidades financieras y no financieras en la región LATAM, enfocándome en fortalecer la resiliencia operativa, la continuidad de negocios y la seguridad de la información

Yuri Vladimir Luna Coavoy | LinkedIn

USD 125

Detalles

Tarifa General:  USD 100.00

  • Acceso a todas las presentaciones y constancia de capacitación.

Tarifa Premium:  USD 125.00

  • Acceso a todas las presentaciones, constancia de capacitación y videos de cada ponencia.

Neto de impuestos locales

Comparte esto:

Me gusta esto:

Me gusta Cargando...